こんにちは、やんともです🐈
「証券口座の乗っ取り」というニュース、一度は耳にしたことがあるのではないでしょうか。「怖いな…」と思いつつ、具体的な対策はまだ何もしていないという方、実はかなり多いんです。
せっかく新NISAでコツコツ積み立てても、口座そのものを乗っ取られてしまったら元も子もありません。今回は、金融庁の公式データをもとに被害の実態と手口を確認したうえで、今日中にできる5つのセキュリティ設定をチェックリスト形式でお届けします。詐欺・無料セミナーに続く「守りシリーズ」第3弾です✨
📊 被害の実態|累計8,000億円超という現実
まずは数字から見ていきましょう。金融庁が公表している「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年11月13日更新・暫定値)によると、2025年1月〜2026年10月の累計で、不正アクセスは19,427件、不正取引は10,782件。そして不正な売買金額は、売却約4,419億円+買付約3,869億円で約8,288億円にのぼります。
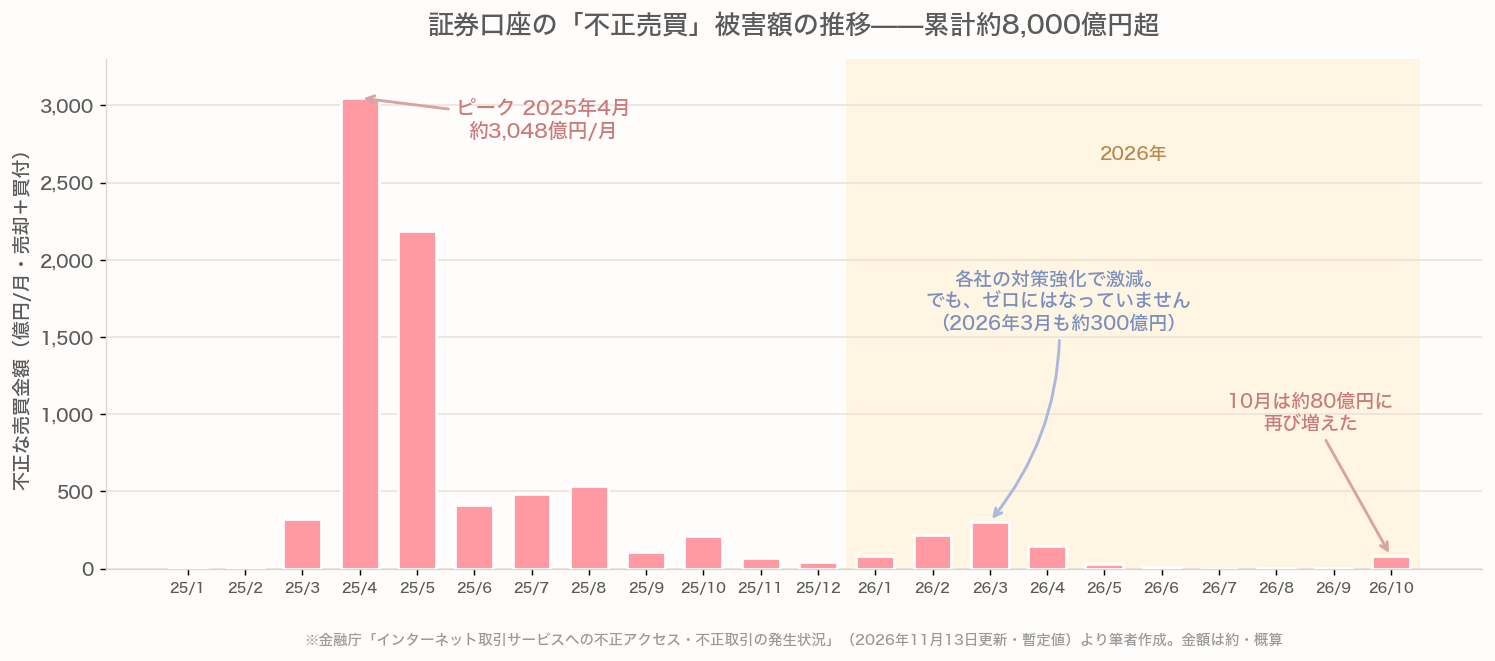
証券口座の「不正売買」被害額の推移(金融庁公表データより筆者作成・2026年11月13日更新・暫定値)。累計約8,000億円超。
ピークは2025年4月の月約3,000億円。その後、各証券会社が後述する「パスキー」などの対策を強化したことで被害は激減しました。ただし、2026年に入ってもゼロにはなっていません(例えば2026年3月も約300億円)。9月には月約2億円まで減りましたが、10月は約80億円(不正取引139件)と再び増えています。
つまり、「対策すれば大きく防げる。でも油断はできない」——これが今の状況です。恐怖を煽りたいわけではなく、正しく恐れて、設定して、あとは淡々と続ける。これが今回の記事のゴールです😊
🎣 手口の中心は「フィッシング」|ワンタイムパスワードでも防げない?
乗っ取りの入り口として中心になっているのがフィッシングです。証券会社を装ったメールやSMSのリンクから偽サイトに誘導し、IDとパスワードを盗み取る手口ですね。
さらに最近は「リアルタイムフィッシング」という手口も登場しています。偽サイトに入力されたワンタイムパスワードを、犯人が即座に本物のサイトで使ってログインしてしまうもので、従来のワンタイムパスワードだけでは防げないケースがあるのです。
乗っ取られると、保有株を勝手に売却され、見知らぬ銘柄を勝手に買われる——といった被害が典型と報道されています。コツコツ育てたNISA口座がそんな目に遭うのは、想像するだけでゾッとしますよね💦
フィッシングを含む投資詐欺の見分け方は、こちらの記事でも詳しく書いています。詳しくはこちら👇
投資詐欺の見分け方|SNSのLINE誘導と高額商材から家族を守る方法
✅ 今日やる5つの設定チェックリスト
ここからが本題です。金融庁が挙げている対策をベースに、今日やるべき5つにまとめました。どれも数分〜十数分でできます。
① パスキー(顔認証・指紋ログイン)を設定する
対策の本命がこのパスキーです。スマホの顔認証や指紋でログインする新しい認証方式で、偽サイトでは認証が成立しないためフィッシングに強いのが特徴。金融庁・日本証券業協会の方針で、2026年6月末までに各証券会社への導入・必須化が進められました。移行が完了したばかりの今こそ、自分の設定を確認する絶好のタイミングです。各社のアプリやサイトから数分で設定できます。
② ログインは必ず「正規ルート」から
公式アプリ、または自分で登録したブックマークからだけログインする。そしてメールやSMSのリンクからは絶対にログインしない——たとえ本物っぽく見えてもです。これを習慣にするだけで、フィッシングの入り口をほぼ塞げます。
③ パスワードの使い回しをやめる
他のサービスから漏れたパスワードで証券口座に侵入される、というパターンも定番です。証券口座は特に専用のパスワードにしましょう。
④ ログイン通知・出金時の認証をオンにする+口座をときどき見る
不審なログインにすぐ気づける体制を作ります。多要素認証を有効化し、口座を定期的に確認することも金融庁が挙げている対策のひとつです。
⑤ スマホ・PCを最新の状態に保つ
OSやアプリのアップデートは、セキュリティの穴を塞ぐ作業でもあります。「あとで」と後回しにせず、こまめに更新しましょう📱

※各設定の具体的な手順は証券会社によって異なります。最新の手順は必ず各社の公式サイトでご確認ください。
ちなみに我が家はSBI証券をメインに使っていて、日々の確認も公式アプリからです。SBI証券での口座開設や積立の始め方はこちらにまとめています。詳しくはこちら👇
新NISAの始め方|SBI証券でオルカン積立を最短で始める完全ガイド
🏠 我が家のセキュリティ実践|パスキーとGmailと家族ルール
ここからは、やんとも家の実践をそのままお話しします。
パスキーは設定済み(PCは私も最近やりました)
スマホはアプリを入れたときにパスキーを設定していましたが、実はPCの指紋ログインは最近設定したばかりです。「スマホでやってあるから大丈夫でしょ」と後回しにしていたんですよね…。やってみたら数分で終わりました。同じように後回しにしている方、ぜひ今日どうぞ😊
Gmailの迷惑メール判定が、実は防犯になっている
これはあまり他で見かけない視点だと思うのですが、私のところには証券会社を装った怪しいメールがそもそも届いたことがありません。理由はシンプルで、Gmailを使っていて、迷惑メールの判定がとても優秀だからです。
フィッシングは「メールが目に入ること」が攻撃の第一歩。だから迷惑メール判定が強いメールサービスを使うこと自体が、立派な防犯対策だと私は考えています。メインのメールを見直すのも一つの手です📧
マイルール:正式なメールでも、メールからはログインしない
私のマイルールは、「たとえ正式なメールだとしても、メールからログインすることはない」です。今は手口が本当に巧妙なので、本物か偽物かをその場で見分けようとするのではなく、「ログインは正規ルートから」と最初から決めておく方が確実だからです。
そしてこのルールは妻にも共有しています。「メールのURLからは絶対ログインしないようにね」と。防犯は家族ぐるみでやってこそです👨👩👧👦
そんな話を妻としていたら、もなかがキャットタワーのてっぺんに登って、部屋全体をキリッと見渡していました。まるで我が家の警備員です🐈笑。ココアはケージのそばで前足を使って顔をくしくし洗っていて、こちらはすっかりマイペース🐇 ……この2匹ののんびりした日常を守るためにも、口座のセキュリティはしっかり固めておきたいものです。
🆕【2026年10月追記】GMOの不正アクセスから学べること
2026年10月、GMOインターネットグループの「お名前.com デスクトップクラウド」が不正アクセスを受けました。FX(外国為替証拠金取引)の自動売買用に貸し出していたサーバーに不正なプログラムが仕込まれ、サーバーの中に保存されていたFXなどの取引口座のログイン情報が盗まれて、不正に使われたと発表されています。影響の可能性があるサーバーは26,739件で、サービスは10月21日から止まっています(Impress Watch 2026年10月27日)。
NISAでオルカンを積み立てているだけの人が、直接の被害を受けた話ではありません。ただ、学べることがあります。
それは、口座のIDやパスワードを、どこかに保存しておくと、そこから盗まれることがあるということ。今回はサーバーでしたが、パソコンのメモやスマホの写真でも、考え方は同じです。この記事の③(パスワードの使い回しをやめる)と①(パスキー)が、ここでも効いてきます。
GMO不正アクセス、犯人が27日12時の利用者PC攻撃を予告 80億円の金銭要求(Impress Watch)
また金融庁は2026年10月30日、企業などへのサイバー攻撃が相次いで大規模な個人情報の流出が多く起きていて、漏れた情報を悪用した二次被害への不安が高まっているとして、「個人情報流出の被害に遭われた方・ご心配のある方」向けの相談窓口を案内しました。取引のある金融機関から情報が漏れた人や心配な人は、金融庁の金融サービス利用者相談室(平日10時〜17時)に相談できます。
金融サービス利用者相談室(金融庁)
(2026年10月31日追記)
🌱 まとめ|やることをやったら、あとは淡々と続けるだけ
正直に言えば、私にも怖さはあります。でも、だからといって株式投資をやめるという選択肢はありません。
推奨されるセキュリティを全部設定して、ログインは正規ルートからだけにする。そこまでやって、それでも乗っ取られたら、自分としてはもう防ぎようがない。だったら、やることをやった上で、株は継続するのみ——。
コントロールできることを全部やって、あとは気にしない。これは相場の暴落と向き合うときの考え方と、まったく同じです。詳しくはこちら👇
最後に、今日やる5つをもう一度👇
- ① パスキー(顔認証・指紋)を設定する
- ② ログインは公式アプリ・自分のブックマークからだけ
- ③ パスワードの使い回しをやめる
- ④ ログイン通知・出金認証をオン+口座をときどき見る
- ⑤ スマホ・PCを最新に保つ
この記事を閉じたら、まずはパスキーの設定確認から。数分の作業で、8,000億円規模の脅威からご自身とご家族の資産を守れる可能性がぐっと高まります✨
※本記事の被害件数・金額は金融庁公表「インターネット取引サービスへの不正アクセス・不正取引の発生状況」(2026年11月13日更新・暫定値)に基づく概算です。最新の被害状況・対策は、金融庁の注意喚起ページおよび各証券会社の公式サイトでご確認ください。
金融庁:https://www.fsa.go.jp/
📖 あわせて読みたい
- 投資詐欺の見分け方|SNSのLINE誘導と高額商材から家族を守る方法
- 🍰 マネーセミナーや保険相談はなぜ無料?カラクリと私がカモネギだった話
- 現金派だった我が家が、キャッシュレスにしたら家計管理がラクになった話
- 🪪 証券口座の開設、2027年4月から「免許証の撮影」が使えなくなります
- 🔐 パスキーでも乗っ取られる?|狙われるのはGoogle・Apple
- 🏦 SBIハイパー預金とハイブリッド預金は併用できません|私が乗りかえない理由
- 🛡 NordVPNで証券口座は守れる?VPNを知らなかった私が調べた答え
- 🛡 セキュリティソフトは買うべき?WindowsとMacなら標準機能で足ります
本記事は情報提供を目的としたものであり、特定の金融商品の購入を推奨するものではありません。投資はご自身の判断と責任で行ってください。

コメント