「パスキーを設定していても乗っ取られるらしい」という話が、SNSで広がっています😥
先に結論です。パスキーそのものは破られていません。狙われているのは、パスキーを保存しているGoogleアカウントやApple Account、いわば「鍵箱」のほうです。
しかも証券口座の乗っ取りは、パスキー必須化のあとで大きく減っていて、2026年9月の不正取引は2件でした。パスキーは、ちゃんと効いているんです。
こんにちは、やんともです🐈 我が家はSBI証券で新NISAのオルカンを積み立てています。実は私も、このニュースを見たときは「パスキーが破られたらどうすれば…」と少し焦りました。
この記事で分かることは、次の4つです。
- 証券口座の乗っ取りは、パスキーでどれくらい減ったのか
- パスキーとはなにか、なぜ偽サイトに強いのか
- 今、狙われている「鍵箱」とはなにか
- 私のルールと、公式がすすめる「鍵箱」の守り方
📉 証券口座の乗っ取りは、パスキーで大きく減った
まずは、いちばん大事な事実からお伝えします。証券口座の乗っ取り被害は、ピークから大きく減っています。
金融庁は、証券会社などからの報告をもとに「インターネット取引サービスへの不正アクセス・不正取引の発生状況」を公表しています(2026年10月9日更新・発生日ベースの暫定値)。
ここでいう「不正アクセス」は、他人に勝手にログインされた件数です。「不正取引」は、そのうち勝手に株などを売り買いされた件数のことです。
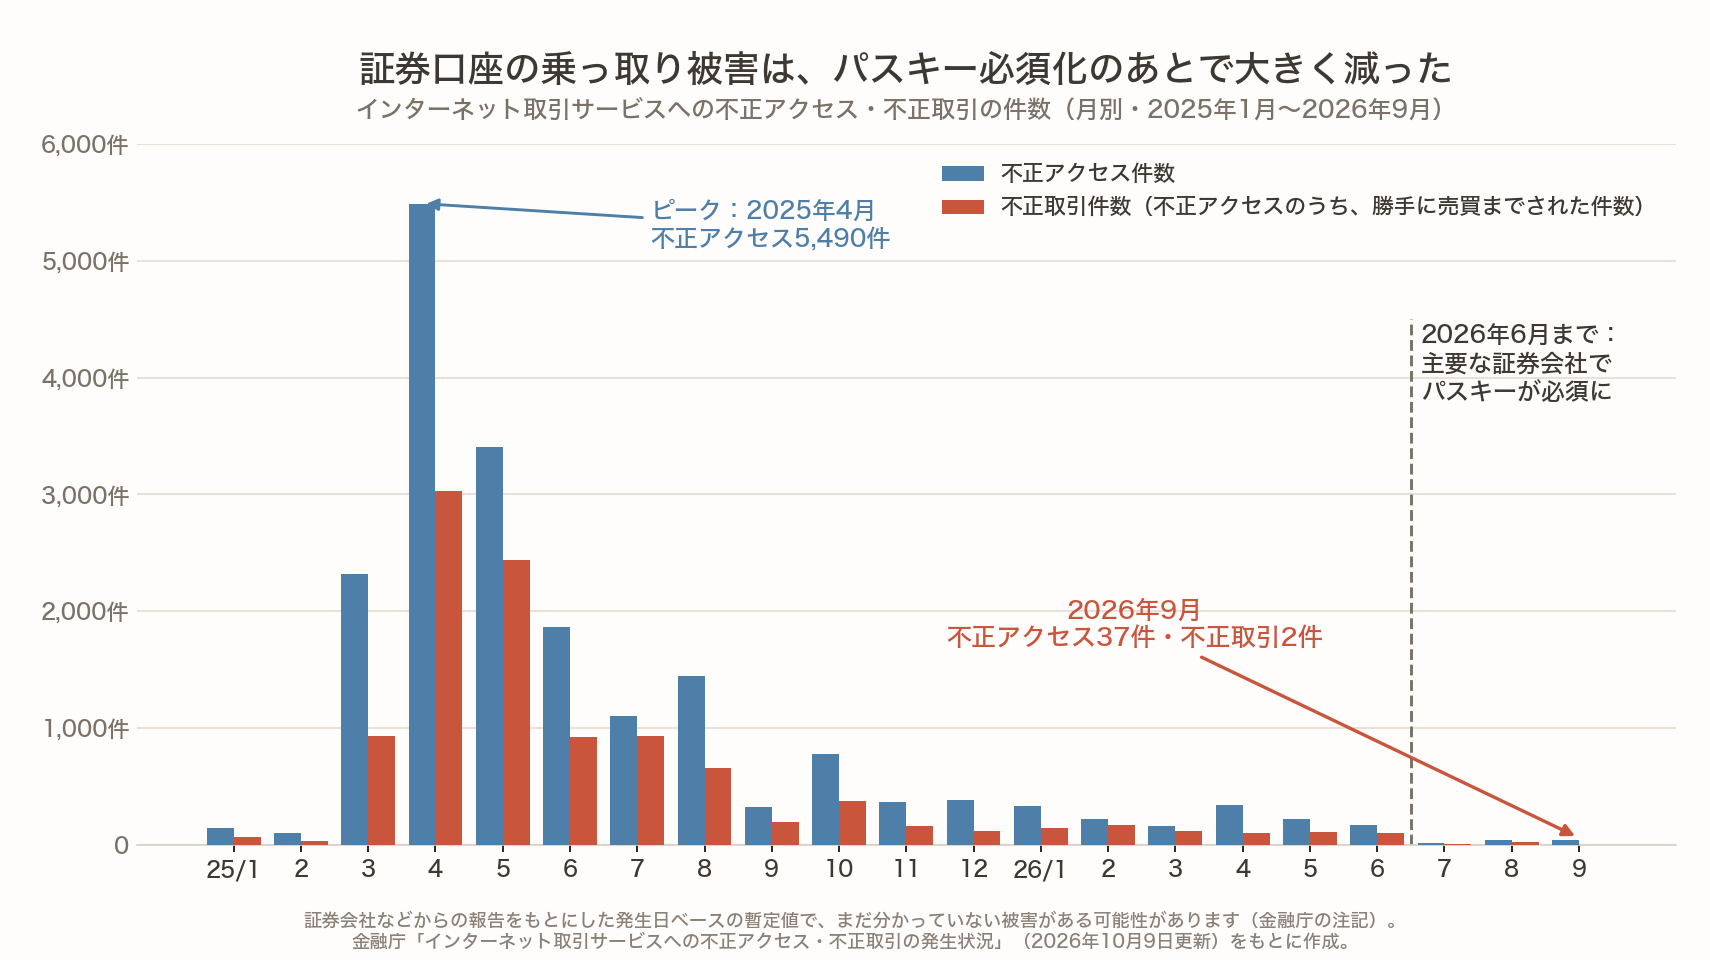
グラフのとおり、被害のピークは2025年4月でした。そこから一気に下がり、2026年9月の不正取引は2件まで減っています📊
この間に何があったかというと、主要な証券会社で、2026年6月までにパスキーが必須になりました。SBI証券も、2026年6月30日からパスキー認証が原則必須になっています。
つまり「パスキーが効かない」のではなく、「パスキーが効いた」からこそ、犯人は別の入り口を探し始めた、という流れなんです。
🔑 パスキーってなに?なぜ偽サイトに強いの?
ここで、パスキーをゼロからおさらいしておきますね。
パスキーは、パスワードの代わりにスマホの指紋や顔認証でログインする仕組みです。IDとパスワードを入力しなくても、スマホに指や顔をかざすだけでログインできます✨
これまで多かったのは「フィッシング」という手口です。本物そっくりの偽サイト(フィッシングサイト)に誘い込んで、IDやパスワードを入力させて盗むやり方ですね。
パスキーは、本物のサイトとセットで登録されるので、偽サイトではそもそも働きません。だから、偽サイトでIDやパスワードを盗まれる被害にとても強いんです。
もうひとつ知っておきたいのが、パスキーの「保存場所」です。パスキーはスマホ本体のほか、次のような場所に保存して、ほかの端末と同期できます。
- Googleアカウント
- Apple Account(iPhoneのパスワード管理など)
- パスワード管理アプリ(IDやパスワードをまとめて保管してくれるアプリ)
機種変更してもパスキーが使えるのは便利ですよね。ただ、この「保存場所」が、今回の話の主役になります。
🗝️ 狙われているのは「鍵」ではなく「鍵箱」
証券会社が呼びかけていること
2026年10月2日、SBI証券が日本証券業協会からの通知を受けて注意を呼びかけました。
内容は、他社で次のような事案が報告された、というものです。第三者がフィッシングでGoogleやAppleのアカウント情報を手に入れ、そこに保存されたパスキーやパスワードのメモを悪用して、証券口座に不正ログインしたとみられる、という話です。
そして10月8日、SBI証券は「SBI証券のシステムから情報が漏れたわけではない」と追記しています。SBI証券の証券口座での被害は確認されていません。ここは誤解が広がりやすいので、はっきり書いておきますね。
10月6日にはSMBC日興証券も、パスキーをApple AccountやGoogleアカウントのパスワード管理機能に保存している人は、そのアカウントに不正ログインされると、保存されたパスキーで証券口座に入られるおそれがある、と注意を呼びかけました。こちらも同社のシステムへの不正アクセスが原因ではないとしています。
金庫・鍵・鍵箱でたとえると
イメージしやすいように、たとえてみます🏠
- 証券口座=金庫
- パスキー=金庫の鍵
- Google・Appleのアカウント=その鍵をしまっている鍵箱
金庫も鍵も頑丈なので、犯人は金庫を壊せません。そこで鍵がしまってある鍵箱を開けようとしている、というわけです。
報告されている手口の例は、次のようなものです。
- Apple・Google・金融機関を装ったメールやSMS(偽サイトへの誘導)
- 「セキュリティ向上のため、パスキーを再登録してください」というSMS
- サポート担当者を名乗る電話で、パスキーの登録を求める
- 身に覚えのないログイン通知や承認の依頼
- 使い回したパスワードでの侵入
逆にいえば、鍵箱にもしっかり錠をかければ、パスキーはちゃんと働きます。
📱 私のルール|有料のパスワード管理アプリが偽サイトに気づかせてくれる
ここからは、我が家のやり方をお話しします。
私は、証券口座などお金に関わるものは、月額料金のかかる有料のパスワード管理アプリで管理しています。iPhoneのパスワード管理も使っていますが、お金を取られて困るものは有料のアプリにしています。月々料金がかかるけど、安心だよ、というのが正直な感想です💰
GoogleとAppleのアカウントは、どちらも2段階認証を設定しています。2段階認証は、パスワードに加えて、もうひとつ別の確認(認証アプリのコードなど)を求める仕組みのことです。
怪しいメールやSMSは、今のところ来たことがありません。メールはGmailを使っていて、迷惑メールが届きにくいのも助かっています。
それでも万が一に備えて、メールのURLからは基本的にサイトに入らないようにしています。
そして、ここが大事なポイントです。有料のパスワード管理アプリには、本物のサイトのURLが登録されています。巧妙な偽サイトでも、URLが一文字でも違うとアプリが使えず、自動で入力されません。
いつもなら自動で入るはずのIDやパスワードが入らない。それだけで「あれ?」と立ち止まれるので、パスワード管理アプリは偽サイトの見分け機にもなってくれるんです。
私のルールをまとめると、この5つです。
- メールのURLからサイトに入らない
- メールはGmailを使う
- 2段階認証を設定する
- パスキーを登録する
- 同じパスワードを使わない
偽サイトや詐欺の見分け方について、詳しくはこちら👇
🚨 投資詐欺の見分け方|SNSのLINE誘導と高額商材から家族を守る方法
✅ 私のルールになかった、公式のおすすめ5つ
私の5つのルールを、SBI証券・SMBC日興証券・金融庁がすすめている対策と見比べてみました。すると、私のルールになかったものが5つありました。公式のおすすめとして紹介しますね。
- ☐ アカウント復旧用のメールアドレスと電話番号が自分のものか確認する(GoogleアカウントとApple Account。身に覚えのないものは削除する)
- ☐ 身に覚えのないログイン通知や承認の依頼は、承認しない
- ☐ メールだけでなくSMSと電話にも注意する(「パスキー再登録」のSMSのリンクは開かない。サポートを名乗る電話でパスキーを登録しない)
- ☐ SBI証券の「ログインパスワード無効設定」を確認する(パスキーを設定している人は、パスワードによるログインを止められます)
- ☐ 取引・出金のときの通知サービスを有効にする(金融庁のすすめ)
とくに復旧用のメールアドレスと電話番号は、見落としがちなポイントです。ここが他人のものになっていると、鍵箱の合鍵を他人に渡しているのと同じになってしまいます。
また、パスワード管理アプリにパスキーを保存している場合は、そのアプリのアカウントも同じように守ることが大切です。今回の話は、パスキーを「保存している場所」が狙われる話だからです。
なお、SBI証券は2段階認証について、認証アプリなどの強い方法をすすめています。
以前書いた、証券口座を守る設定のチェックリストは、詳しくはこちら👇
🔐 証券口座の乗っ取り被害8,000億円超!NISA口座を守る「今日やる5つの設定」
我が家はSBI証券で、新NISAのオルカンをコツコツ積み立てています📊
※PR(アフィリエイト広告を含みます)
▶ 私が新NISAの積立に使っているのは SBI証券 です。NISA口座の紹介ページはこちらから確認できます。
🏠 やることさえやれば、被害は防げる
この記事を書いている今も、足元ではもなかが部屋の中をとことこ歩き回っていて、ケージの横ではココアが野菜をもしゃもしゃ食べています🐈🐰
ニュースを見て少し焦った私ですが、調べてみると、パスキーそのものは破られていないと分かりました。
メールのURLから入らない、2段階認証、パスキーの登録、パスワードを使い回さない。やることさえやれば、被害は結構防げると思う、というのが今の私の考えです。
証券口座を開くときの本人確認のルールも変わっていきます。詳しくはこちら👇
🪪 証券口座の開設、2027年4月から「免許証の撮影」が使えなくなります
❓ パスキーと乗っ取りのよくある質問
Q. パスキーが破られたのですか?
いいえ、パスキーの仕組みそのものは破られていません。パスキーを保存しているGoogleやAppleのアカウントが乗っ取られると、そこからパスキーが使われるおそれがある、という話です。
Q. SBI証券で被害は出ていますか?
SBI証券は10月8日の追記で、SBI証券の証券口座での被害は確認されていないとしています。注意喚起は、他社で報告された事案を受けたものです。
Q. パスキーはやめたほうがいいですか?
やめなくて大丈夫です。被害はパスキー必須化のあとで大きく減りました。大事なのは、パスキーを保存している場所を守ることです。
Q. 「パスキーを再登録してください」というSMSが届いたら?
リンクは開かないでください。気になるときは、公式アプリや公式サイトから自分で確認しましょう。
Q. 今日すぐできることは?
GoogleとAppleのアカウントで、2段階認証と復旧用のメールアドレス・電話番号を確認することです。
📝 まとめ
- パスキーそのものは破られていない。被害はパスキー必須化のあとで大きく減り、2026年9月の不正取引は2件
- 狙われているのは、パスキーを保存しているGoogle・Appleのアカウント(鍵箱)
- SBI証券の証券口座での被害は確認されていない(10月8日の追記)
- 有料のパスワード管理アプリは、URLが違うと自動入力されないので偽サイトに気づきやすい
- 2段階認証に加えて、復旧用のメール・電話番号の確認、承認しない、SMSと電話にも注意、パスワード無効設定、通知オンで鍵箱を守る
📚 参考にした資料
- 金融庁「インターネット取引サービスへの不正アクセス・不正取引にご注意ください」(2026年10月9日更新)
- SMBC日興証券「パスキー等を保存している『Apple Account』や『Google アカウント』の乗っ取り被害にご注意ください」(2026年10月6日)
- @IT「『パスキーだから安心』が危ない? SBI証券が警告したGoogle・Appleアカウント経由の口座乗っ取り」(2026年10月9日)
- SBI証券「【パスキー認証】パスキー認証は必須になりますか?」
- SBI証券「他人がログインできないようにする方法を教えてください」
※最新の仕様は公式サイトでご確認ください。
📖 あわせて読みたい
- 🔐 証券口座の乗っ取り被害8,000億円超!NISA口座を守る「今日やる5つの設定」
- 🪪 証券口座の開設、2027年4月から「免許証の撮影」が使えなくなります
- 🚨 投資詐欺の見分け方|SNSのLINE誘導と高額商材から家族を守る方法
- 🏦 証券会社がつぶれたら、私のオルカンはどうなる?分別管理の話
本記事は情報提供を目的としたものであり、特定の金融商品の購入を推奨するものではありません。投資はご自身の判断と責任で行ってください。
セキュリティの設定方法は、各社の最新の案内で確認してください。被害が疑われるときは、すぐに証券会社の窓口に連絡してください。

コメント